Chat with us, powered by LiveChat
Home > Die besten Backup-Lösungen für Unternehmen. Enterprise Backup-Lösungen. > DORA Artikel 12 – Unterstützung durch Bacula Enterprise

DORA ist ein EU-Gesetz, das im Januar 2025 in Kraft getreten ist und darauf abzielt, den Betrieb von Banken, Versicherungen, Wertpapierfirmen und anderen Finanzunternehmen aufrechtzuerhalten, wenn deren IT-Systeme ausfallen oder kompromittiert werden. Gemäß Artikel 12 der DORA, dem Abschnitt über Datensicherung und Wiederherstellung, sind Sie verpflichtet, zu dokumentieren, welche Daten Sie wie oft sichern, festzuhalten, wie Sie diese wiederherstellen, diese Verfahren regelmäßig zu testen und die Wiederherstellung auf Systemen durchzuführen, die physisch und logisch von der Produktionsumgebung getrennt sind.

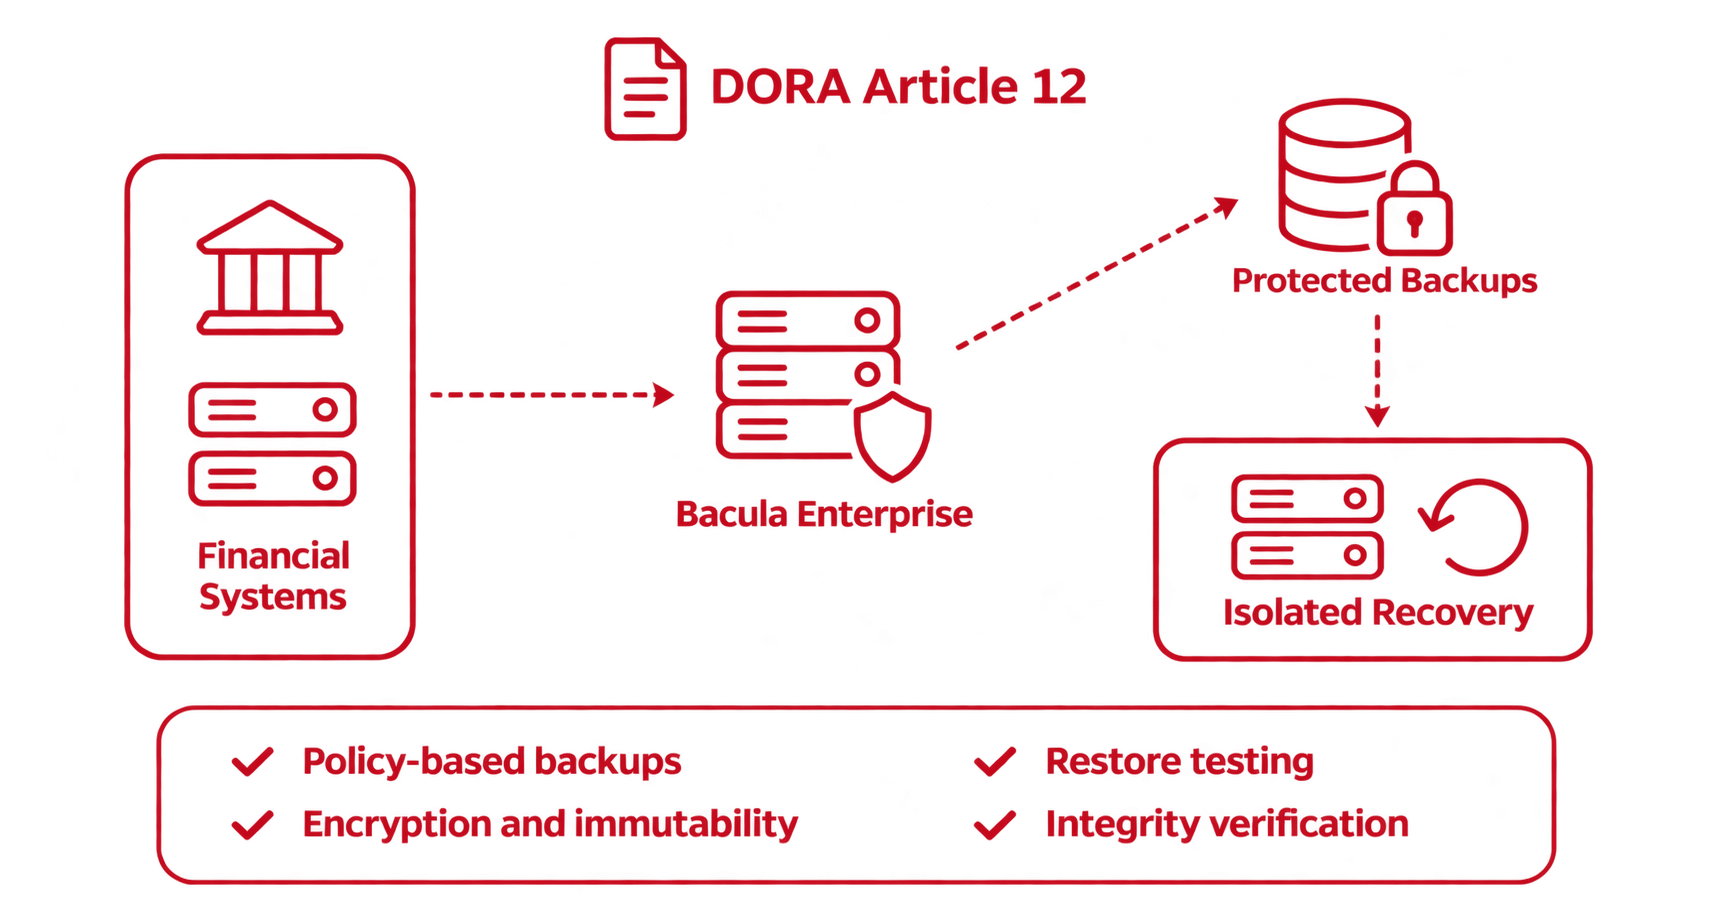
Bacula Enterprise ist eine cyberresiliente Backup- und Wiederherstellungsplattform, die die Einhaltung von Artikel 12 der DORA durch die Bereitstellung der erforderlichen technischen Kontrollmaßnahmen unterstützt. Dazu gehören richtlinienbasierte Backup-Zeitpläne, verschlüsselte und unveränderliche Backup-Kopien, Integritätsprüfungen sowie die Wiederherstellung von isolierten Bandlaufwerken oder getrennten Speichersystemen.

Anforderungen gemäß Artikel 12 des DORA

Artikel 12 des Digital Operational Resilience Act regelt Sicherungsrichtlinien, Wiederherstellungsverfahren sowie Wiederherstellungsmethoden. Die darin festgelegten Anforderungen bieten Finanzinstituten die Möglichkeit, ihre IKT-Systeme und Daten nach einem Ausfall oder einem Cyberangriff mit minimalen Ausfallzeiten, Störungen und Datenverlusten wiederherzustellen.

Artikel 12 Absatz 1 Buchstabe a: Umfang der Datensicherung und Mindesthäufigkeit der Datensicherung

Gemäß Artikel 12 Absatz 1 Buchstabe a müssen Finanzunternehmen eine Datensicherungsrichtlinie erstellen und pflegen, in der aufgeführt ist, welche Daten gesichert werden und wie oft jede Datenkategorie mindestens gesichert werden muss. Der Umfang und die Häufigkeit müssen sich danach richten, wie kritisch oder vertraulich die Daten sind.

Da Daten unterschiedliche Risikostufen aufweisen, stellt die Vorschrift sicher, dass Ihre wichtigsten Daten am häufigsten gesichert werden. Um diese Bestimmung einzuhalten, klassifizieren Sie Ihre Daten nach ihrer Kritikalität; kennzeichnen Sie beispielsweise Kundenkontodaten als kritisch, Personalakten als wichtig und alte Projektdokumente als gering priorisiert. Legen Sie dann für jede Klasse eine Mindesthäufigkeit fest und halten Sie Ihre Begründung in der Richtlinie fest. Ein Zahlungsjournal muss möglicherweise stündlich gesichert werden, während ein Archiv mit Marketingdateien wöchentlich gesichert werden kann.

Artikel 12 Absatz 1 Buchstabe b: Dokumentierte Wiederherstellungs- und Wiederinbetriebnahmeverfahren

Zusätzlich zu den in Buchstabe a genannten Richtlinien zur Datensicherung regelt Artikel 12 Absatz 1 Buchstabe b den Aspekt der Wiederherstellung im Rahmen des Datenschutzes. Er verpflichtet Finanzinstitute dazu, schriftliche Wiederherstellungs- und Wiederinbetriebnahmeverfahren zu führen, aus denen den Mitarbeitern hervorgeht, welche Sicherung zu verwenden ist, wohin die Daten wiederhergestellt werden sollen und in welcher Reihenfolge die Systeme wieder in Betrieb genommen werden. Da es sich die Mitarbeiter in einer Krisensituation nicht leisten können, zu improvisieren, hilft ein schriftlicher Plan ihnen dabei, Dienste schnell wiederherzustellen und die Wiederherstellungszeit zu verkürzen. Stellen Sie sicher, dass diese Dokumente auch dann zugänglich sind, wenn Ihre Hauptsysteme ausgefallen sind.

Artikel 12 Absatz 2: Sichere Aktivierung von Backup-Systemen

Eine unachtsame Wiederherstellung kann dazu führen, dass Malware wieder in die Produktionsumgebung gelangt oder Kundendaten auf einem ungeschützten Server verbleiben. Artikel 12 Absatz 2 schützt vor diesem Risiko, indem er zwei Bedingungen für Ihre Backup-Systeme festlegt. Erstens müssen Sie in der Lage sein, diese gemäß Ihrer Backup-Richtlinie zu aktivieren. Zweitens darf das Einschalten weder Ihre Netzwerksicherheit beeinträchtigen noch Ihre Daten dem Risiko aussetzen, verloren zu gehen, verändert, gefälscht oder offengelegt zu werden. Um diesen Artikel einzuhalten, verschlüsseln Sie Ihre Backups, beschränken Sie, wer Wiederherstellungen durchführen darf und wohin die wiederhergestellten Daten gelangen dürfen, und scannen Sie die wiederhergestellten Daten auf Malware, bevor sie in die Produktion zurückkehren.

Artikel 12 Absatz 2: Regelmäßige Tests der Sicherungs- und Wiederherstellungsverfahren

Artikel 12 Absatz 2 schreibt außerdem regelmäßige Tests Ihrer Sicherungs-, Wiederherstellungs- und Wiederinbetriebnahmeverfahren vor. Ungetestete Sicherungen versagen oft im ungünstigsten Moment, und der einzige Nachweis dafür, dass die Wiederherstellung funktioniert, besteht darin, die Daten auf einem separaten Testsystem wiederherzustellen und zu überprüfen, ob die Anwendung startet, die Daten vollständig sind und die Wiederherstellung innerhalb Ihrer angestrebten Wiederherstellungszeit abgeschlossen ist. Verwenden Sie cyberresiliente Sicherungs- und Wiederherstellungssoftware, um regelmäßig Echtdaten in einer Testumgebung wiederherzustellen und zu überprüfen, ob die Systeme laufen. Vergessen Sie nicht, die Ergebnisse sowie alle behobenen Probleme zu dokumentieren, da die technischen Standards von DORA dokumentierte Testergebnisse vorschreiben.

Artikel 12 Absatz 3: Physisch und logisch getrennte Wiederherstellungssysteme

Wenn Finanzinstitute Backups auf ihren eigenen Systemen wiederherstellen, verpflichtet Artikel 12 Absatz 3 sie dazu, Systeme zu verwenden, die physisch und logisch von der Produktionsumgebung getrennt und vor unbefugtem Zugriff geschützt sind. Diese Vorschrift verhindert, dass ein Angreifer – selbst wenn er bereits in die Produktionsumgebung eingedrungen ist – Zugriff auf Ihre Wiederherstellungsumgebung erhält. EIOPA interpretiert dies als Systeme, die unter Ihrer vollständigen Kontrolle stehen und nicht direkt mit dem Hauptsystem verbunden sind. Um diese Vorschrift einzuhalten, richten Sie Ihre Wiederherstellungsumgebung auf einer separaten Infrastruktur mit eigener Netzwerktrennung und eigenen Zugriffskontrollen ein. Ihre Backup-Software muss dann die Wiederherstellung aus isolierten Kopien durchführen, und Bacula Enterprise kann kritische Systeme von Offline-Bändern oder getrennten Speichersystemen auf einer von Ihnen kontrollierten Infrastruktur wiederherstellen.

Artikel 12 Absatz 6 und Artikel 12 Absatz 7: Wiederherstellungsziele und Integritätsprüfungen

Artikel 12 Absatz 6 schreibt für jede Funktion Wiederherstellungszeit- und Wiederherstellungspunktziele (RTOs und RPOs) vor, und Artikel 12 Absatz 7 sieht zusätzlich Integritätsprüfungen und Abgleiche nach der Wiederherstellung nach einem Vorfall vor. Diese Vorschriften legen fest, wie schnell die Wiederherstellung erfolgen muss, wie viel Datenverlust Sie sich leisten können und wie Sie sicherstellen, dass die wiederhergestellten Daten korrekt sind. Um die Artikel 12 Absatz 6 und 12 Absatz 7 einzuhalten, legen Sie für jede kritische oder wichtige Funktion ein RTO und ein RPO fest und planen Sie Sicherungen mindestens so häufig ein, wie es das jeweilige RPO zulässt.

Ein RPO von einer Stunde erfordert mindestens stündliche Sicherungen, während ein RPO von 24 Stunden auf eine nächtliche Sicherung zurückgreifen kann. Vor der Inbetriebnahme müssen Sie die wiederhergestellten Daten mit Ihren anderen Systemen abgleichen. Der Rest von Artikel 12 sieht redundante IKT-Kapazitäten für alle außer den kleinsten Unternehmen sowie zusätzliche Vorschriften für zentrale Wertpapierverwahrstellen, zentrale Gegenparteien und Datenmeldedienstleister vor.

Weitere DORA-Vorschriften zu Datensicherung und -wiederherstellung (über Artikel 12 hinaus)

Es gibt einige zusätzliche Vorschriften zur Datensicherung und -wiederherstellung, die nicht unter Artikel 12 fallen, die Sie jedoch ebenfalls einhalten sollten; Prüfer werden diese unter Angabe der Nummer anführen. Es empfiehlt sich, diese getrennt von Artikel 12 zu führen, damit Sie jeden Nachweis der richtigen Bestimmung zuordnen können.

Artikel 11 Absatz 6 und Artikel 11 Absatz 8: Jährliche Wiederherstellungstests und Tätigkeitsaufzeichnungen

Artikel 11 Absatz 6 regelt eine Anforderung hinsichtlich der Testhäufigkeit, die in Artikel 12 nicht berücksichtigt wurde. Finanzunternehmen müssen ihre IKT-Geschäftskontinuitätspläne sowie ihre IKT-Reaktions- und Wiederherstellungspläne mindestens einmal pro Jahr testen, sowie immer dann, wenn sie wesentliche Änderungen an Systemen vornehmen, die kritische oder wichtige Funktionen unterstützen.

Sofern es sich nicht um ein Kleinstunternehmen handelt (weniger als 10 Mitarbeiter und höchstens 2 Millionen Euro Umsatz oder Bilanzsumme), müssen diese Tests ein Cyberangriffsszenario und eine tatsächliche Umstellung auf Ihre Backups umfassen. Einfach ausgedrückt: Artikel 11 verlangt, dass Sie einmal jährlich nachweisen, dass Sie im Falle einer Sicherheitsverletzung oder eines Systemausfalls auf diese Pläne zurückgreifen können. Und wenn Sie diese Pläne aktivieren, verlangt Artikel 11 Absatz 8 leicht zugängliche Aufzeichnungen darüber, was Ihr Team vor und während der Störung unternommen hat.

Delegierte Verordnung 2024/1774: Umstellungstests, Zugriff auf Pläne und Schlüsselverwaltung

Gemäß den technischen Standards von DORA (Delegierte Verordnung (EU) 2024/1774), Artikel 25, gilt ein Umstellungstest nur dann als bestanden, wenn Ihre kritischen oder wichtigen Funktionen über einen ausreichenden Zeitraum weiterlaufen und der normale Betrieb danach wieder aufgenommen wird. Dokumentieren Sie die Ergebnisse und halten Sie alle auftretenden Probleme fest. Beheben Sie diese Probleme anschließend und melden Sie sie Ihrem Vorstand oder einer gleichwertigen Führungsebene.

Ein weiterer bemerkenswerter Artikel ist Artikel 26, der vorschreibt, dass Ihre Mitarbeiter angemessen befähigt sein müssen, Ihre Wiederherstellungspläne zu befolgen, wobei dokumentierte Pläne den Mitarbeitern, die sie ausführen, zur Verfügung stehen und im Notfall leicht zugänglich sein müssen.

Außerdem gibt es Artikel 7, der vorschreibt, dass Sie Vorkehrungen für die Sicherung und den Austausch Ihrer Verschlüsselungsschlüssel treffen müssen, da Sie verschlüsselte Backups ohne diese nicht wiederherstellen können.

DORA Artikel 16: Vereinfachter Rahmen für kleinere Unternehmen

Gemäß DORA Artikel 16 müssen einige kleinere Unternehmen Artikel 12 überhaupt nicht befolgen. Zu dieser Gruppe gehören kleine Wertpapierfirmen, freigestellte Zahlungs- und E-Geld-Institute sowie kleine Pensionsfonds. Dennoch müssen diese Unternehmen weiterhin Sicherungskopien ihrer Daten erstellen und die Wiederherstellung testen. Tatsächlich sind ihre Testvorschriften hinsichtlich des Zeitpunkts genauer festgelegt.

Gemäß Artikel 40 der delegierten Verordnung müssen sie Sicherungen und Wiederherstellungen mindestens einmal jährlich testen oder immer dann, wenn sie eine wesentliche Änderung an ihrem Kontinuitätsplan vornehmen. Artikel 12 hingegen spricht lediglich von „in regelmäßigen Abständen“.

Wie Bacula bei der Einhaltung von Artikel 12 der DORA hilft

Bacula Enterprise ist eine cyberresiliente Backup- und Wiederherstellungsplattform, auf die die NASA, die US-Luftwaffe und die US-Marine vertrauen. Sie bietet Ihnen alle notwendigen Tools, um die Anforderungen von Artikel 12 der DORA zu erfüllen. Hier erfahren Sie, wie sie Ihnen bei der Einhaltung der folgenden Klausel helfen kann.

DORA-Artikel Anforderung Bacula-Funktion Ihr Job
12(1)(a) Umfang und Häufigkeit der Datensicherung Jobs, Dateisätze, Zeitpläne Daten klassifizieren
12(1)(b) Schriftliche Wiederherstellungsverfahren Katalog, Bootstrap, Bare-Metal-Wiederherstellung Das Runbook erstellen
12(2) Sichere Aktivierung Verschlüsselung, MFA, Zugriffskontrolle Schlüssel schützen
12(2) Geschützte Sicherungskopien Unveränderlicher Speicher Aufbewahrungsfristen abstimmen
12(2), 11(6) Regelmäßige Tests Wiederherstellungsaufträge, Test der Wiederherstellungsunabhängigkeit Erfolgskriterien festlegen
12(3) Getrennte Wiederherstellungssysteme Bacula Independent Recovery Einrichtung des Wiederherstellungsstandorts
12(7) Integritätsprüfungen Jobs überprüfen Daten abgleichen

Artikel 12(1)(a): Aufträge, Dateisätze und Zeitpläne für die Sicherungsrichtlinie

Artikel 12(1)(a) schreibt vor, dass Sie eine Sicherungsrichtlinie erstellen müssen, in der aufgeführt ist, welche Daten Sie wie oft sichern, je nachdem, wie kritisch diese Daten sind. Mit Bacula können Sie genau diese beiden Entscheidungen direkt in die Software eingeben.

Sie können die zu sichernden Server, Datenbanken und Ordner in einer Einstellung namens Dateisatz auflisten und die Häufigkeit der Sicherungen in einer Einstellung namens Zeitplan festlegen, beispielsweise stündlich für Zahlungsbelege und einmal täglich für E-Mails. Bacula führt dann jede Sicherung automatisch gemäß diesem Zeitplan durch und protokolliert jeden Durchlauf in einem Auftragsbericht, der Ihnen einen schriftlichen Nachweis darüber liefert, dass Ihre tatsächlichen Sicherungen Ihrer Richtlinie entsprechen.

Artikel 12 Absatz 1 Buchstabe b: Wiederherstellungsverfahren mit Katalog, Bootstrap-Dateien und Bare-Metal-Wiederherstellung

Artikel 12 Absatz 1 Buchstabe b schreibt schriftliche Schritt-für-Schritt-Anleitungen für die Wiederherstellung Ihrer Systeme und Daten nach einem Ausfall vor. Bacula stellt Ihnen drei Werkzeuge zur Durchführung dieser Verfahren zur Verfügung: den Katalog, Bootstrap-Dateien und die Bare-Metal-Wiederherstellung.

  • Erstens ist der Katalog eine Datenbank, die erfasst, was gesichert wurde und wo die einzelnen Kopien gespeichert sind; Bacula empfiehlt, ihn täglich zu sichern.
  • Das zweite Werkzeug sind die Bootstrap-Dateien, die Bacula genau mitteilen, wo sich die einzelnen Backups befinden, und es Ihnen ermöglichen, den Katalog wiederherzustellen, falls der Backup-Server selbst ausfällt.
  • Schließlich steht Ihnen die Bare-Metal-Wiederherstellung für Linux und Windows zur Verfügung, die einen ausgefallenen Server von Grund auf neu aufbaut, einschließlich Betriebssystem, Einstellungen und Daten.

Artikel 12(2): Verschlüsselung und Zugriffskontrolle für sichere Wiederherstellungen

Artikel 12(2) schreibt vor, dass das Aktivieren Ihrer Backups Ihre Systeme nicht gefährden und Ihre Daten nicht offenlegen, verändern oder beschädigen darf. Um Ihnen die Einhaltung dieser Klausel zu erleichtern, verschlüsselt Bacula die Backup-Daten sowohl während der Übertragung als auch im Ruhezustand, sodass sie für jeden, der nicht über Ihre Verschlüsselungsschlüssel verfügt, unlesbar bleiben.

Außerdem steuert es mithilfe Ihrer bestehenden Active Directory– oder LDAP-Konten, der Zwei-Faktor-Authentifizierung und rollenbasierter Berechtigungen, wer eine Wiederherstellung durchführen darf und wohin die wiederhergestellten Daten übertragen werden dürfen. Während der Sicherung und Wiederherstellung kann Bacula Dateien anhand bekannter Malware-Signaturen überprüfen und so verhindern, dass eine infizierte Datei wieder in die Produktionsumgebung gelangt. Allerdings bleibt die Sicherung und der Schutz der Verschlüsselungsschlüssel gemäß Artikel 7 der delegierten Verordnung Ihre Aufgabe.

Artikel 12 Absatz 2: Unveränderlicher Speicher für Sicherungskopien

Artikel 12 Absatz 2 schreibt außerdem vor, dass Ihre Sicherungsdaten verfügbar und unverändert bleiben müssen, wenn Sie sie wiederherstellen müssen. Bacula kann Sicherungen auf unveränderlichen Speicher schreiben, wo Ihre gespeicherten Sicherungen nicht geändert oder gelöscht werden können (bis eine von Ihnen festgelegte Schutzfrist abgelaufen ist).

Bacula unterstützt unveränderbaren Speicher auf Linux-Festplattenvolumes, auf NAS-Systemen wie NetApp SnapLock und Data Domain Retention Lock, auf WORM-Bändern sowie in der Cloud über Amazon S3 Object Lock und den unveränderbaren Azure-Blob-Speicher. Unveränderbarer Speicher kann jedoch weiterhin mit Ihrem Netzwerk verbunden sein und ersetzt nicht die separaten Wiederherstellungssysteme, die Artikel 12 Absatz 3 vorschreibt.

Artikel 12 Absatz 2 und Artikel 11 Absatz 6: Test der Wiederherstellungsunabhängigkeit für Wiederherstellungstests

Artikel 12 Absatz 2 und Artikel 11 Absatz 6 verlangen jeweils echte Wiederherstellungstests, und in der Bacula-Dokumentation werden diese Tests als Teil des Wiederherstellungsplans behandelt. Bei der unabhängigen Wiederherstellung überprüft der Test der Wiederherstellungsunabhängigkeit, ob vereinbarte kritische Systeme ausschließlich unter Verwendung Ihrer eigenen Infrastruktur, Ihres Personals, Ihrer Zugangsdaten und isolierter Backups wiederhergestellt werden können, ohne Hilfe von Bacula. Sie legen den Umfang und die Erfolgskriterien fest. Die Ergebnisse, Zeitangaben und Korrekturmaßnahmen werden dann zu den Aufzeichnungen, die Sie gemäß Artikel 25 der delegierten Verordnung melden müssen.

Artikel 12 Absatz 3: Bacula Independent Recovery für isolierte Wiederherstellung

Wenn Sie die Wiederherstellung auf Ihren eigenen Systemen durchführen, schreibt Artikel 12 Absatz 3 vor, dass diese Systeme physisch und logisch von der Produktionsumgebung getrennt und vor unbefugtem Zugriff geschützt sein müssen. Bacula Independent Recovery stellt kritische Systeme aus Offline-Kopien auf Band, Wechselmedien oder getrennten Speichersystemen wieder her. Es kann vollständig auf Ihrer eigenen Infrastruktur ohne Verbindung zu Bacula oder einem Anbieterdienst ausgeführt werden, was der Auslegung der Vorschrift durch die EIOPA entspricht. Darüber hinaus erhalten Sie ein versiegeltes „Recovery Independence Kit“, das die Software, Einstellungen, Verschlüsselungsschlüssel und Anleitungen enthält, die für einen Neuaufbau von Grund auf erforderlich sind.

Artikel 12(7): Verify-Jobs zur Integritätsprüfung

Artikel 12(7) schreibt vor, dass Sie nach der Wiederherstellung nach einem Vorfall überprüfen müssen, ob Ihre Daten vollständig und korrekt sind, einschließlich eines Abgleichs mit Ihren anderen Systemen. Ein Bacula-Verify-Job liest die Sicherungsdaten aus dem Speicher zurück und bestätigt, dass sie intakt sind und mit den Aufzeichnungen von Bacula über die gesicherten Daten übereinstimmen.

Er kann außerdem Dateien auf einem Server mit einer früheren Sicherung vergleichen und solche markieren, die sich unerwartet geändert haben; diese Berichte sind insbesondere bei Audits hilfreich. Beachten Sie zudem, dass ein Verify-Job nicht bestätigt, ob eine Anwendung läuft oder ob Salden übereinstimmen; diese Prüfungen müssen Ihre Teams weiterhin selbst durchführen.

Häufig gestellte Fragen zu Artikel 12 der DORA

Was ist Artikel 12 der DORA?

Artikel 12 der DORA ist der Abschnitt über Datensicherung und Wiederherstellung im Gesetz der EU über digitale Betriebsresilienz (Digital Operational Resilience Act). Er legt für Banken, Versicherer, Wertpapierfirmen und andere Finanzinstitute fest, wie sie ihre Daten sichern, wiederherstellen und nachweisen müssen, dass die Wiederherstellung funktioniert. Er ist seit dem 17. Januar 2025 in Kraft.

Welche Anforderungen an die Datensicherung stellt DORA Artikel 12?

Artikel 12 legt fünf Kernanforderungen fest. Finanzinstitute müssen über eine schriftliche Richtlinie zur Datensicherung verfügen, die den Datenumfang und die Mindesthäufigkeit je nach Kritikalität definiert, Wiederherstellungsverfahren dokumentieren, Backups ohne Beeinträchtigung der Sicherheit aktivieren, diese Verfahren regelmäßig testen und die Wiederherstellung auf Systemen durchführen, die von den Produktionssystemen getrennt sind. Die Artikel 12(6) und 12(7) fügen Ziele für die Wiederherstellungszeit und den Wiederherstellungszeitpunkt sowie Integritätsprüfungen nach einem Vorfall hinzu.

Verlangt die DORA ein physisch und logisch getrenntes Wiederherstellungssystem?

Ja, wenn Sie Sicherungsdaten auf Ihren eigenen Systemen wiederherstellen. Artikel 12 Absatz 3 verlangt, dass diese Systeme physisch und logisch vom Quellsystem getrennt und vor unbefugtem Zugriff geschützt sind. Die EIOPA interpretiert dies als Systeme unter Ihrer vollständigen Kontrolle, die nicht direkt mit der Produktionsumgebung verbunden sind.

Verlangt die DORA, dass alle Sicherungen über einen „Air Gap“ erfolgen?

Nein. Weder DORA noch ihre technischen Standards verwenden den Begriff „Air-Gap“. Artikel 12 Absatz 3 schreibt separate Wiederherstellungssysteme vor, und die Auslegung der EIOPA schließt lediglich eine direkte Verbindung zur Produktionsumgebung aus. Viele Unternehmen bewahren Kopien weiterhin auf Offline-Bändern oder Wechselmedien auf, da ein Netzwerkangreifer darauf nicht zugreifen kann; dies ist jedoch eine Designentscheidung und keine gesetzliche Anforderung.

Wie oft müssen Backups und Wiederherstellungsverfahren getestet werden?

Das hängt von Ihrem Unternehmen und der jeweiligen Vorschrift ab. Artikel 12 besagt lediglich „in regelmäßigen Abständen“, aber Artikel 11 Absatz 6 schreibt vor, dass Wiederherstellungspläne mindestens einmal jährlich und nach größeren Systemänderungen, einschließlich einer Umstellung auf Backups, getestet werden müssen, mit Ausnahme von Kleinstunternehmen. Kleinere Unternehmen, die dem vereinfachten Rahmen unterliegen, müssen Backups und Wiederherstellungen gemäß Artikel 40 der Delegierten Verordnung 2024/1774 mindestens einmal jährlich testen.

Macht Bacula eine Organisation DORA-konform?

Nein. DORA erlegt dem Finanzunternehmen eine gesetzliche Verpflichtung auf, und die Einhaltung hängt von Ihren eigenen Richtlinien, Tests und Aufzeichnungen ab. Bacula Enterprise stellt die technischen Kontrollmaßnahmen bereit, die hinter mehreren Anforderungen des Artikels 12 stehen, von geplanten Backups und Verschlüsselung bis hin zu unveränderlichem Speicher, Verify Jobs und der Wiederherstellung aus isolierten Kopien.