FAQ sur l’article 12 de la loi DORA
Qu’est-ce que l’article 12 de la loi DORA ?
L’article 12 de la loi DORA est la section consacrée à la sauvegarde et à la restauration de la loi européenne sur la résilience opérationnelle numérique (Digital Operational Resilience Act). Il définit les modalités selon lesquelles les banques, les assureurs, les entreprises d’investissement et autres entités financières doivent sauvegarder leurs données, les restaurer et prouver que la restauration fonctionne. Il est en vigueur depuis le 17 janvier 2025.
Quelles sont les exigences en matière de sauvegarde fixées par l’article 12 de la DORA ?
L’article 12 définit cinq exigences fondamentales. Les entités financières doivent disposer d’une politique de sauvegarde écrite qui définit l’étendue des données et la fréquence minimale en fonction de leur criticité, documenter les procédures de restauration, activer les sauvegardes sans compromettre la sécurité, tester ces procédures périodiquement et effectuer la restauration sur des systèmes distincts de l’environnement de production. Les paragraphes 12(6) et 12(7) ajoutent des objectifs de délai et de point de restauration, ainsi que des contrôles d’intégrité après un incident.
La DORA exige-t-elle un système de restauration physiquement et logiquement isolé ?
Oui, lorsque vous restaurez des données de sauvegarde sur vos propres systèmes. L’article 12, paragraphe 3, exige que ces systèmes soient physiquement et logiquement séparés du système source et protégés contre tout accès non autorisé. L’EIOPA interprète cette disposition comme désignant des systèmes sous votre contrôle total qui ne sont pas directement connectés à l’environnement de production.
La DORA exige-t-elle que toutes les sauvegardes soient isolées physiquement (« air-gapped ») ?
Non. Ni le règlement DORA ni ses normes techniques n’utilisent le terme « isolation physique ». L’article 12, paragraphe 3, exige des systèmes de restauration distincts, et l’interprétation de l’EIOPA exclut uniquement une connexion directe à l’environnement de production. De nombreuses entreprises conservent encore des copies sur des bandes hors ligne ou des supports amovibles, car un pirate informatique ne peut pas y accéder, mais il s’agit d’un choix de conception et non d’une exigence légale.
À quelle fréquence les sauvegardes et les procédures de reprise doivent-elles être testées ?
Cela dépend de votre entreprise et de la réglementation applicable. L’article 12 se contente d’indiquer « périodiquement », mais l’article 11, paragraphe 6, exige de tester les plans de reprise au moins une fois par an et après toute modification majeure du système, y compris le basculement vers les sauvegardes, sauf pour les micro-entreprises. Les petites entreprises relevant du cadre simplifié doivent tester leurs sauvegardes et leurs procédures de restauration au moins une fois par an, conformément à l’article 40 du règlement délégué 2024/1774.
Bacula permet-il à une organisation d’être conforme à la directive DORA ?
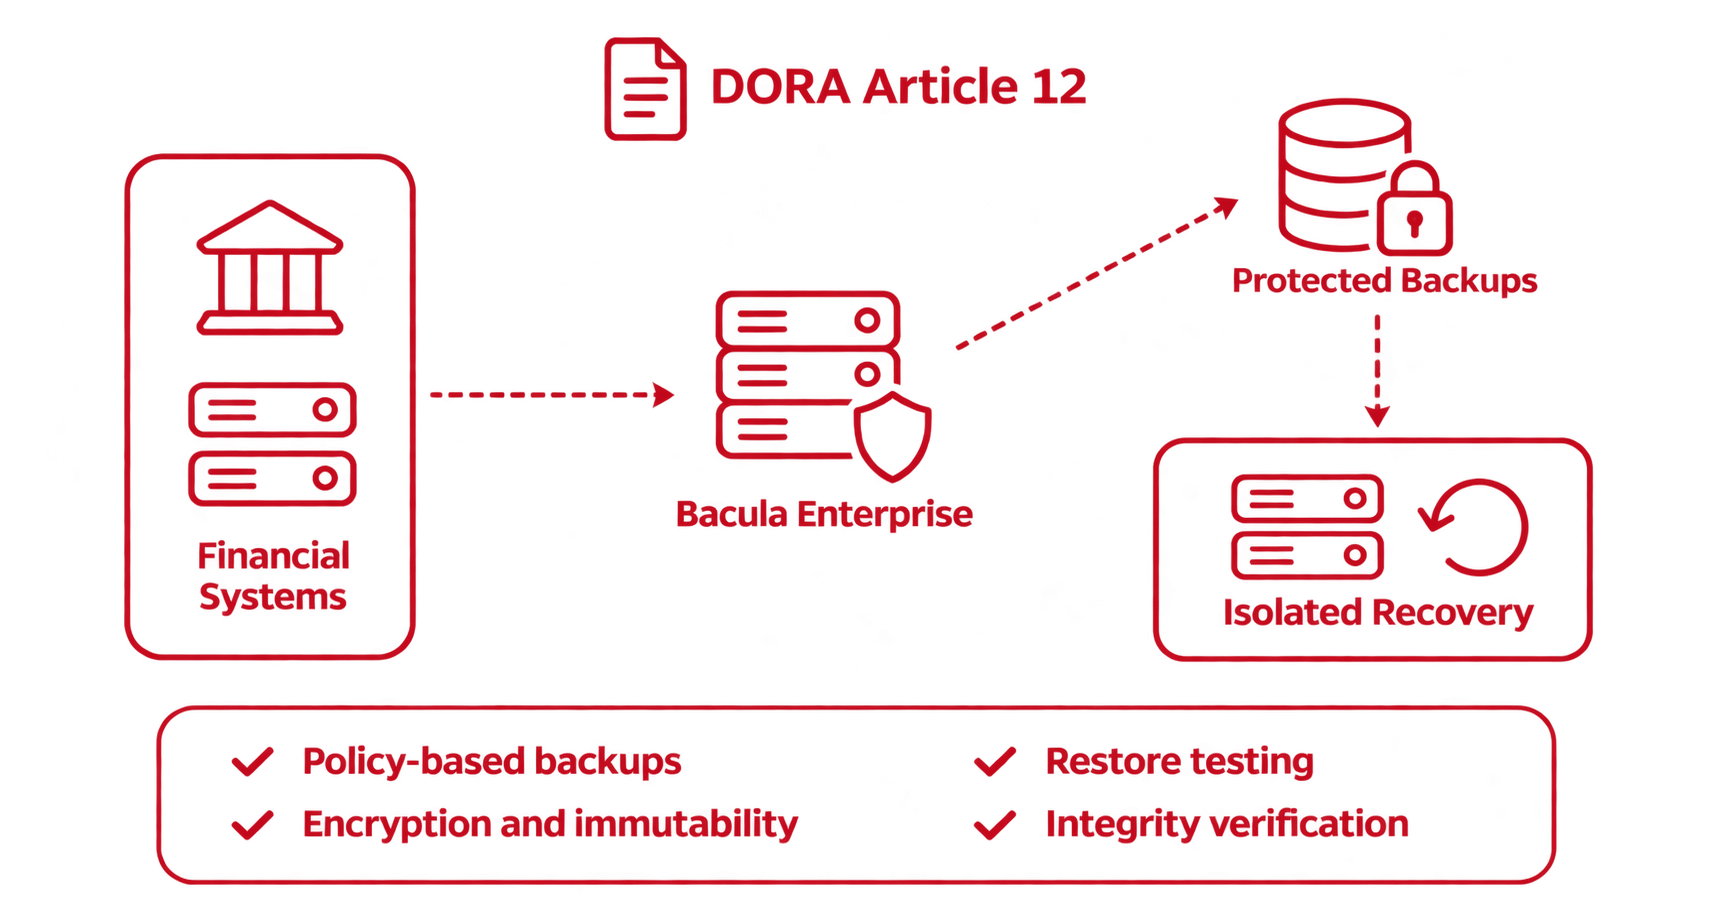
Non. La directive DORA impose une obligation légale à l’entité financière, et la conformité dépend de vos propres politiques, tests et registres. Bacula Enterprise fournit les contrôles techniques sous-jacents à plusieurs exigences de l’article 12, allant des sauvegardes programmées et du chiffrement au stockage immuable, en passant par la vérification des tâches et la restauration à partir de copies isolées.