Chat with us, powered by LiveChat
Inicio > Sistemas de copias de seguridad para empresas > Artículo 12 de DORA: Asistencia técnica con Bacula Enterprise

La DORA es una norma de la UE que entró en vigor en enero de 2025, diseñada para garantizar el funcionamiento de bancos, aseguradoras, empresas de inversión y otras entidades financieras cuando sus sistemas informáticos fallan o se ven comprometidos. De conformidad con el artículo 12 de la DORA, relativo a las copias de seguridad y la recuperación, es obligatorio documentar qué datos se copian y con qué frecuencia, registrar cómo se restauran, probar dichos procedimientos periódicamente y restaurarlos en sistemas mantenidos física y lógicamente separados de los de producción.

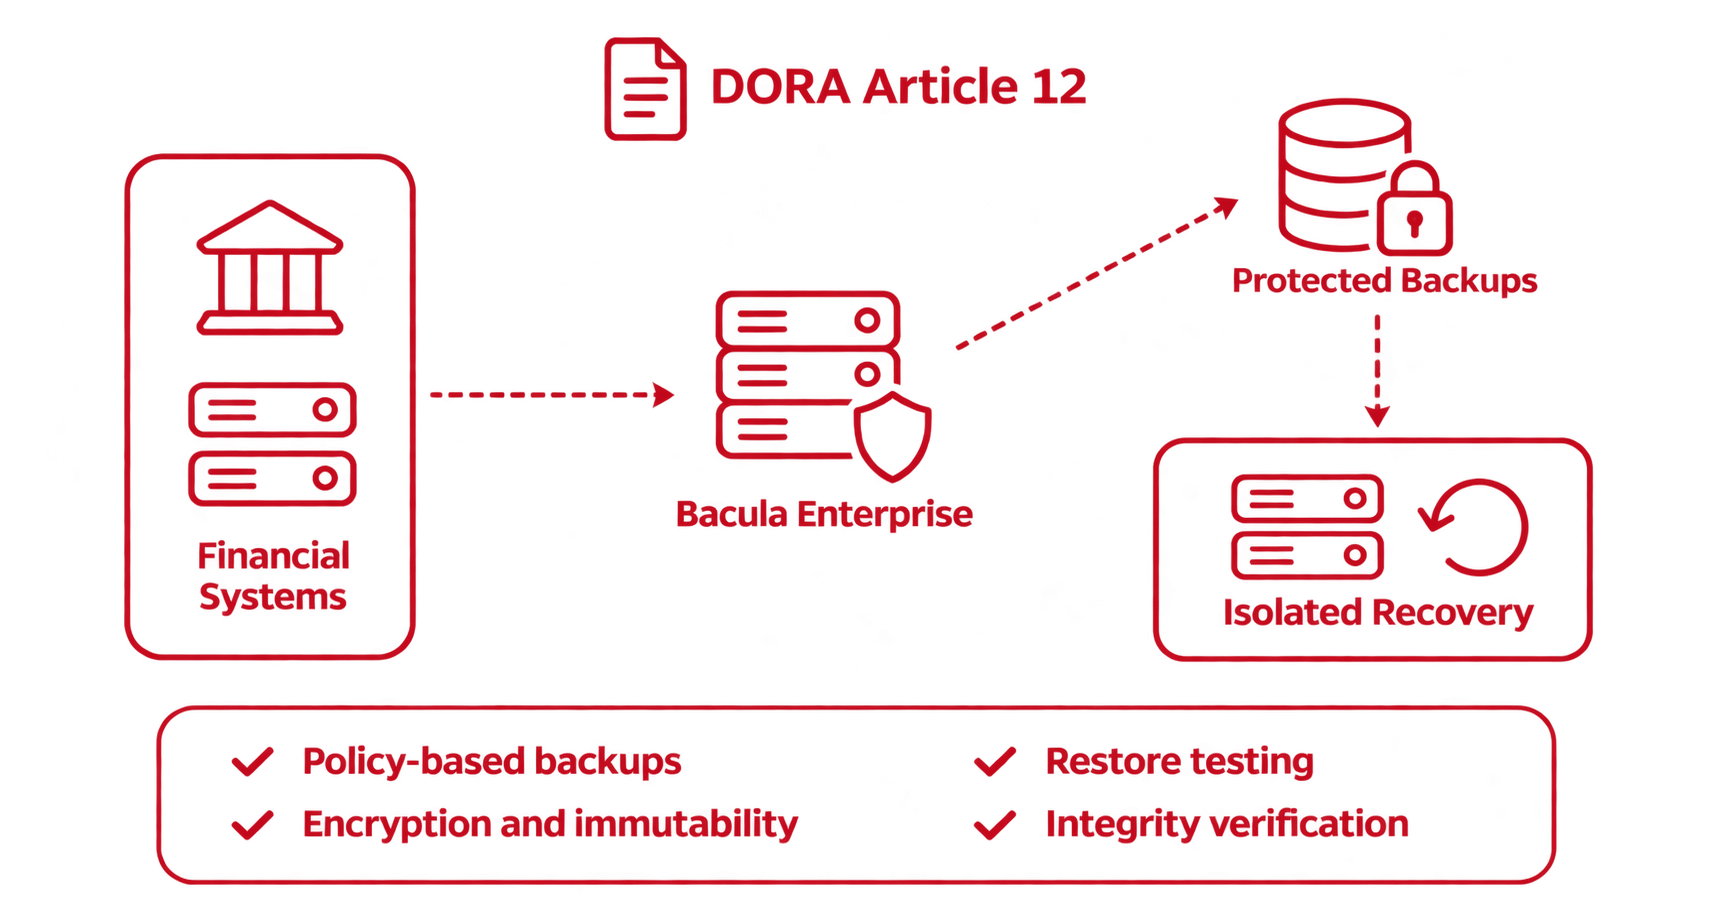
Bacula Enterprise es una plataforma de copia de seguridad y recuperación ciberresiliente que facilita el cumplimiento del artículo 12 de la DORA al proporcionar los controles técnicos necesarios. Entre ellos se incluyen programas de copia de seguridad basados en políticas, copias de seguridad cifradas e inmutables, comprobaciones de integridad y recuperación desde cintas aisladas o almacenamiento desconectado.

Requisitos del artículo 12 de la DORA

El artículo 12 de la Ley de Resiliencia Operativa Digital regula las políticas de copias de seguridad, los procedimientos de restauración y los métodos de recuperación. Sus requisitos ofrecen a las entidades financieras una forma de restaurar sus sistemas de TIC y sus datos con un tiempo de inactividad, una interrupción y una pérdida de datos mínimos tras una interrupción del servicio o un ciberataque.

Artículo 12, apartado 1, letra a): Alcance de las copias de seguridad y frecuencia mínima de realización de las mismas

En virtud del artículo 12, apartado 1, letra a), las entidades financieras deben elaborar y mantener una política de copias de seguridad en la que se especifiquen los datos de los que se realizan copias de seguridad y la frecuencia mínima con la que debe realizarse la copia de seguridad de cada categoría de datos. Deben basar el alcance y la frecuencia en el grado de criticidad o confidencialidad de los datos.

Dado que los datos conllevan distintos niveles de riesgo, la norma garantiza que los datos más importantes reciban la protección más frecuente. Para cumplir con esta cláusula, clasifique sus datos según su nivel de criticidad; por ejemplo, marque los registros de cuentas de clientes como críticos, los archivos de RR. HH. como importantes y los documentos antiguos de proyectos como de baja prioridad. A continuación, establezca una frecuencia mínima para cada clase y deje constancia de su razonamiento en la política. Un libro mayor de pagos podría necesitar copias de seguridad cada hora, mientras que un archivo de documentos de marketing puede realizarse semanalmente.

Artículo 12, apartado 1, letra b): Procedimientos documentados de restauración y recuperación

Además de la política de copias de seguridad contemplada en la letra a), el artículo 12, apartado 1, letra b) aborda el aspecto de la recuperación en el ámbito de la protección de datos. Exige a las entidades financieras que dispongan de procedimientos escritos de restauración y recuperación que indiquen al personal qué copia de seguridad debe utilizarse, dónde restaurarla y el orden en que los sistemas deben volver a estar operativos. Dado que el personal no puede permitirse improvisar durante una crisis, un plan escrito les ayuda a restablecer los servicios rápidamente y reduce el tiempo de recuperación. Asegúrese de que esos documentos estén accesibles incluso cuando sus sistemas principales estén inactivos.

Artículo 12(2): Activación segura de los sistemas de copia de seguridad

Una restauración descuidada puede reintroducir malware en el entorno de producción o dejar los datos de los clientes en un servidor desprotegido. El artículo 12(2) protege contra este riesgo al establecer dos condiciones para tus sistemas de copia de seguridad. En primer lugar, debes poder activarlos tal y como se describe en tu política de copias de seguridad. En segundo lugar, su puesta en marcha no puede debilitar la seguridad de la red ni poner en riesgo los datos, ya sea por pérdida, alteración, falsificación o exposición. Para cumplir con este artículo, cifre sus copias de seguridad, limite quién puede realizar restauraciones y dónde pueden almacenarse los datos restaurados, y analice los datos restaurados en busca de malware antes de que vuelvan al entorno de producción.

Artículo 12(2): Pruebas periódicas de copia de seguridad y recuperación

El artículo 12(2) también exige la realización de pruebas periódicas de los procedimientos de copia de seguridad, restauración y recuperación. Las copias de seguridad que no se someten a pruebas suelen fallar en el peor momento posible, y la única forma de demostrar que la recuperación funciona es restaurar los datos en un sistema de prueba independiente y confirmar que la aplicación se inicia, que los datos están completos y que la restauración finaliza dentro del tiempo objetivo de recuperación. Utilice software de copia de seguridad y recuperación ciberresiliente para restaurar datos reales en un entorno de prueba de forma periódica y confirme que los sistemas funcionan. No olvide mantener un registro de los resultados y de cualquier problema que solucione, ya que las normas técnicas de DORA exigen que se documenten los resultados de las pruebas.

Artículo 12, apartado 3: Sistemas de restauración separados física y lógicamente

Cuando las entidades financieras restauran copias de seguridad en sus propios sistemas, el artículo 12, apartado 3, les obliga a utilizar sistemas que estén separados física y lógicamente del entorno de producción y protegidos contra el acceso no autorizado. Esta norma impide que un atacante, incluso uno que ya haya irrumpido en el entorno de producción, pueda acceder a su entorno de recuperación. La EIOPA lo interpreta como sistemas bajo su pleno control que no estén conectados directamente al sistema principal. Para cumplir con esta norma, cree su entorno de recuperación en una infraestructura independiente con su propia separación de redes y controles de acceso. Su software de copias de seguridad deberá entonces realizar la restauración a partir de copias aisladas, y Bacula Enterprise puede recuperar sistemas críticos desde cintas fuera de línea o almacenamiento desconectado en una infraestructura bajo su control.

Artículos 12(6) y 12(7): Objetivos de recuperación y comprobaciones de integridad

El artículo 12(6) establece los objetivos de tiempo de recuperación (RTO) y de punto de recuperación (RPO) para cada función, y el artículo 12(7) añade comprobaciones de integridad y conciliaciones tras la recuperación de un incidente. Estas normas establecen la rapidez con la que debe realizarse la recuperación, la cantidad de datos que se puede permitir perder y cómo se confirma que los datos restaurados son correctos. Para cumplir con los apartados 6 y 7 del artículo 12, establezca un RTO y un RPO para cada función crítica o importante, y programe copias de seguridad con una frecuencia al menos igual a la que permita cada RPO.

Un RPO de una hora requiere, como mínimo, copias de seguridad cada hora, mientras que un RPO de 24 horas puede basarse en una copia de seguridad nocturna. Antes de la puesta en servicio, concilie los datos restaurados con el resto de sus sistemas. El resto del artículo 12 añade capacidad redundante de TIC para todas las empresas, salvo las más pequeñas, así como normas adicionales para los depositarios centrales de valores, las contrapartes centrales y los proveedores de servicios de comunicación de datos.

Otras normas de DORA sobre copias de seguridad y recuperación (más allá del artículo 12)

Existen un par de normas adicionales sobre copias de seguridad y recuperación que no se recogen en el artículo 12 y que también debes cumplir; los auditores las citarán por su número. Es una buena práctica mantenerlas separadas del artículo 12 para que te resulte más fácil relacionar cada prueba con la disposición correspondiente.

Apartados 6 y 8 del artículo 11: Pruebas anuales de recuperación y registros de actividades

El apartado 6 del artículo 11 aborda un requisito relativo a la frecuencia de las pruebas que no se contemplaba en el artículo 12. Las entidades financieras deben someter a prueba sus planes de continuidad de las actividades de las TIC y sus planes de respuesta y recuperación de las TIC al menos una vez al año, así como cada vez que realicen un cambio significativo en los sistemas que dan soporte a funciones críticas o importantes.

A menos que se trate de una microempresa (con menos de 10 empleados y una facturación o un balance no superior a 2 millones de euros), dichas pruebas deben incluir un escenario de ciberataque y una transición real a las copias de seguridad. En pocas palabras, el artículo 11 te obliga a demostrar, una vez al año, que puedes recurrir a ellos en caso de una violación de la seguridad o un fallo del sistema. Y cuando actives esos planes, el artículo 11, apartado 8, exige que se disponga de registros fácilmente accesibles de lo que hizo tu equipo antes y durante la interrupción.

Reglamento Delegado 2024/1774: Pruebas de conmutación, acceso a los planes y gestión de claves

Según las normas técnicas de la DORA (Reglamento Delegado (UE) 2024/1774), artículo 25, una prueba de conmutación solo se considera superada si las funciones críticas o importantes siguen funcionando durante un periodo suficiente y, posteriormente, se reanuda el funcionamiento normal. Documente los resultados y registre cualquier problema que se produzca. A continuación, solucione dichos problemas e informe de ellos a su consejo de administración o a la dirección equivalente.

Otro artículo digno de mención es el artículo 26, que exige que su personal esté debidamente capacitado para seguir sus planes de recuperación, y que los planes documentados estén a disposición del personal encargado de ejecutarlos y sean fácilmente accesibles durante las emergencias.

Por otra parte, el artículo 7 exige que se planifique la realización de copias de seguridad y la sustitución de las claves de cifrado, ya que sin ellas no es posible restaurar las copias de seguridad cifradas.

Artículo 16 de la DORA: Marco simplificado para entidades más pequeñas

Según el artículo 16 de la DORA, algunas empresas más pequeñas no están obligadas a cumplir en absoluto lo establecido en el artículo 12. Este grupo incluye a las pequeñas empresas de inversión, las entidades de pago y de dinero electrónico exentas, y los pequeños fondos de pensiones. No obstante, estas empresas deben seguir realizando copias de seguridad de sus datos y probando su restauración. De hecho, sus normas de prueba son más específicas en cuanto a los plazos.

En virtud del artículo 40 del Reglamento Delegado, deben probar las copias de seguridad y las restauraciones al menos una vez al año, o cada vez que realicen un cambio importante en su plan de continuidad. El artículo 12, por su parte, solo establece que deben hacerlo «periódicamente».

Cómo ayuda Bacula a cumplir con el artículo 12 de la DORA

Bacula Enterprise es una plataforma de copia de seguridad y recuperación ciberresiliente, en la que confían la NASA, la Fuerza Aérea de EE. UU. y la Armada de EE. UU.. Te proporciona todas las herramientas necesarias para cumplir con los requisitos del artículo 12 de la DORA. A continuación te explicamos cómo puede ayudarte a cumplir con esta cláusula.

Artículo de DORA Requisito Funcionalidad de Bacula Tu tarea
12(1)(a) Alcance y frecuencia de las copias de seguridad Tareas, conjuntos de archivos, programaciones Clasificar los datos
12(1)(b) Procedimientos de recuperación por escrito Catálogo, arranque inicial, recuperación completa Redactar el manual de procedimientos
12(2) Activación segura Cifrado, autenticación multifactorial (MFA), control de acceso Proteger las claves
12(2) Copias de seguridad protegidas Almacenamiento inmutable Alinear la retención
12(2), 11(6) Pruebas periódicas Tareas de restauración, prueba de independencia de recuperación Establecer criterios de éxito
12(3) Sistemas de restauración segregados Recuperación independiente de Bacula Crear el sitio de recuperación
12(7) Comprobaciones de integridad Verificar tareas Reconciliar datos

Artículo 12(1)(a): Tareas, conjuntos de archivos y programaciones para la política de copias de seguridad

El artículo 12(1)(a) exige que se redacte una política de copias de seguridad en la que se especifiquen qué datos se van a copiar y con qué frecuencia, en función de la importancia de dichos datos. Bacula permite introducir esas mismas dos decisiones directamente en el software.

Puede enumerar los servidores, las bases de datos y las carpetas de las que se va a realizar una copia de seguridad en una configuración denominada conjunto de archivos, y establecer la frecuencia con la que se van a copiar en una configuración denominada programación; por ejemplo, cada hora para los registros de pagos y una vez al día para el correo electrónico. A continuación, Bacula ejecuta automáticamente cada copia de seguridad según esa programación y registra cada ejecución en un informe de tareas, lo que le proporciona una prueba escrita de que sus copias de seguridad reales se ajustan a su política.

Artículo 12(1)(b): Procedimientos de recuperación con el catálogo, los archivos de arranque y la recuperación completa del sistema

El artículo 12(1)(b) exige que se disponga de procedimientos escritos paso a paso para restaurar los sistemas y los datos tras una interrupción del servicio. Bacula ofrece tres herramientas para llevar a cabo dichos procedimientos: el catálogo, los archivos de arranque y la recuperación completa del sistema.

  • En primer lugar, el catálogo es una base de datos que registra qué se ha copiado y dónde se almacena cada copia, y Bacula recomienda realizar una copia de seguridad diaria del mismo.
  • La segunda herramienta son los archivos de arranque, que indican a Bacula exactamente dónde se encuentra cada copia de seguridad y permiten reconstruir el catálogo en caso de que se pierda el propio servidor de copias de seguridad.
  • Por último, dispone de la recuperación completa para Linux y Windows, que reconstruye desde cero un servidor averiado, incluyendo su sistema operativo, su configuración y sus datos.

Artículo 12(2): Cifrado y control de acceso para restauraciones seguras

El artículo 12(2) exige que la activación de las copias de seguridad no ponga en riesgo tus sistemas ni exponga, modifique o dañe tus datos. Para ayudarte a cumplir con esta cláusula, Bacula cifra los datos de las copias de seguridad tanto en tránsito como en reposo, lo que los hace ilegibles para cualquier persona que no disponga de tus claves de cifrado.

También controla quién puede ejecutar una restauración y dónde pueden almacenarse los datos restaurados, utilizando sus cuentas existentes de Active Directory o LDAP, el inicio de sesión de dos factores y los permisos basados en roles. Durante la copia de seguridad y la restauración, Bacula puede comparar los archivos con firmas de malware conocidas, lo que ayuda a evitar que un archivo infectado vuelva al entorno de producción. Dicho esto, la realización de copias de seguridad y la protección de las claves de cifrado siguen siendo su responsabilidad, de conformidad con el artículo 7 del Reglamento Delegado.

Artículo 12(2): Almacenamiento inmutable para copias de seguridad

El artículo 12(2) también exige que los datos de las copias de seguridad permanezcan disponibles y sin alteraciones cuando sea necesario restaurarlos. Bacula puede grabar las copias de seguridad en un almacenamiento inmutable, donde las copias guardadas no pueden modificarse ni eliminarse (hasta que expire el periodo de protección que se haya establecido).

Bacula admite el almacenamiento inmutable en volúmenes de disco de Linux, en sistemas NAS como NetApp SnapLock y Data Domain Retention Lock, en cintas WORM y en la nube a través de Amazon S3 Object Lock y el almacenamiento inmutable de Azure Blob. No obstante, el almacenamiento inmutable puede seguir conectado a la red y no sustituye a los sistemas de restauración independientes que exige el artículo 12, apartado 3.

Artículos 12(2) y 11(6): Prueba de independencia de recuperación para las pruebas de restauración

Tanto el artículo 12(2) como el 11(6) exigen la realización de pruebas de recuperación reales, y la documentación de Bacula considera estas pruebas como parte del plan de recuperación. Con la «Recuperación independiente», la prueba de independencia de recuperación comprueba que los sistemas críticos acordados puedan recuperarse utilizando únicamente su propia infraestructura, personal, credenciales y copias de seguridad aisladas, sin ayuda alguna de Bacula. Usted establece el alcance y los criterios de éxito. Los resultados, los tiempos y las correcciones pasan a constituir los registros que el artículo 25 del Reglamento Delegado le exige comunicar.

Artículo 12, apartado 3: Recuperación independiente de Bacula para la restauración segregada

Cuando se realiza una restauración en los propios sistemas, el artículo 12, apartado 3, exige que dichos sistemas estén separados física y lógicamente del entorno de producción y protegidos contra el acceso no autorizado. Bacula Independent Recovery restaura los sistemas críticos a partir de copias fuera de línea en cinta, soportes extraíbles o almacenamiento desconectado. Puede ejecutarse íntegramente en su propia infraestructura sin conexión con Bacula ni con ningún servicio de proveedor, lo que se ajusta a la interpretación de la norma por parte de la EIOPA. Además, se le proporciona un «Kit de Independencia de Recuperación» precintado que contiene el software, la configuración, las claves de cifrado y las instrucciones necesarias para reconstruir el sistema desde cero.

Artículo 12(7): Tareas de verificación para comprobaciones de integridad

El artículo 12(7) exige que compruebes que tus datos estén completos y sean correctos tras la recuperación de un incidente, lo que incluye su conciliación con el resto de tus sistemas. Una tarea de verificación de Bacula lee los datos de copia de seguridad desde el almacenamiento y confirma que están intactos y coinciden con los registros de Bacula sobre lo que se guardó.

También puede comparar los archivos de un servidor con una copia de seguridad anterior y señalar aquellos que hayan cambiado de forma inesperada; es importante destacar que estos informes resultan de gran ayuda durante las auditorías. Además, ten en cuenta que una tarea de verificación no confirma que una aplicación funcione o que los saldos cuadren, por lo que tus equipos deberán seguir realizando esas comprobaciones por sí mismos.

Preguntas frecuentes sobre el artículo 12 de la DORA

¿Qué es el artículo 12 de la DORA?

El artículo 12 de la DORA es la sección dedicada a las copias de seguridad y la recuperación de la Ley de Resiliencia Operativa Digital de la UE. Establece cómo deben los bancos, las aseguradoras, las empresas de inversión y otras entidades financieras realizar copias de seguridad de sus datos, restaurarlos y demostrar que la restauración funciona. Está en vigor desde el 17 de enero de 2025.

¿Qué requisitos de copia de seguridad establece el artículo 12 de la DORA?

El artículo 12 establece cinco requisitos fundamentales. Las entidades financieras deben disponer de una política de copias de seguridad por escrito que defina el alcance de los datos y la frecuencia mínima en función de su criticidad, documentar los procedimientos de restauración, activar las copias de seguridad sin comprometer la seguridad, probar dichos procedimientos periódicamente y restaurar los datos en sistemas mantenidos separados de los de producción. Los apartados 6 y 7 del artículo 12 añaden objetivos de tiempo y punto de recuperación, así como comprobaciones de integridad tras un incidente.

¿Exige la DORA un sistema de recuperación segregado física y lógicamente?

Sí, cuando se restauran datos de copia de seguridad en los propios sistemas. El apartado 3 del artículo 12 exige que dichos sistemas estén separados física y lógicamente del sistema de origen y protegidos contra el acceso no autorizado. La EIOPA interpreta esto como sistemas bajo control total de la entidad que no estén conectados directamente a la producción.

¿Exige la DORA que todas las copias de seguridad estén aisladas físicamente (air-gap)?

No. Ni DORA ni sus normas técnicas utilizan el término «aislamiento físico». El artículo 12, apartado 3, exige sistemas de restauración independientes, y la interpretación de la EIOPA solo descarta una conexión directa con el entorno de producción. Muchas empresas siguen conservando copias en cintas fuera de línea o en soportes extraíbles porque un atacante de la red no puede acceder a ellas, pero se trata de una elección de diseño y no de un requisito legal.

¿Con qué frecuencia deben probarse las copias de seguridad y los procedimientos de recuperación?

Depende de su empresa y de la normativa. El artículo 12 solo dice «periódicamente», pero el artículo 11, apartado 6, exige que se prueben los planes de recuperación al menos una vez al año y tras cambios importantes en el sistema, incluido el cambio a copias de seguridad, salvo en el caso de las microempresas. Las empresas más pequeñas sujetas al marco simplificado deben probar las copias de seguridad y la restauración al menos una vez al año, de conformidad con el artículo 40 del Reglamento Delegado 2024/1774.

¿Garantiza Bacula el cumplimiento de la DORA por parte de una organización?

No. La DORA impone la obligación legal a la entidad financiera, y el cumplimiento depende de sus propias políticas, pruebas y registros. Bacula Enterprise proporciona los controles técnicos que respaldan varios requisitos del artículo 12, desde las copias de seguridad programadas y el cifrado hasta el almacenamiento inmutable, la verificación de tareas y la recuperación a partir de copias aisladas.